학교 현장에서 AI를 도입할 때 가장 자주 제기되는 질문이 있습니다. 안전한가요?
Brisk는 교육자들로 구성된 팀으로서 이 질문을 매우 중요하게 생각합니다. 신뢰는 단순히 제품의 품질만으로 얻어지는 것이 아니라, 투명성과 명확한 기준을 통해 구축된다는 것을 잘 알고 있기 때문입니다.
그렇기에 Brisk는 무엇을 확인하고, 무엇을 읽으며, 어떤 기능을 끌 수 있는지 투명하게 공개합니다. 아래에서 Brisk의 작동 방식과 데이터 처리 과정, 그리고 학교나 교육청에서 안심하고 사용할 수 있는 이유를 확인해 보세요.
먼저, 확장 프로그램이란 무엇일까요?
Brisk의 작동 방식을 이해하기 위해서는 특히 학교 환경에서 확장 프로그램이 무엇인지 아는 것이 도움이 됩니다.
확장 프로그램은 Chrome이나 Microsoft Edge 브라우저 내에서 실행되는 작은 부가 기능으로, 브라우저의 기능을 확장해 줍니다. 교육자들은 주로 문법 검사, 광고 차단, 또는 클릭 한 번으로 자료를 저장하기 위해 확장 프로그램을 사용합니다.
Brisk 역시 확장 프로그램입니다, 하지만 교사가 기존에 하던 업무 방식에 자연스럽게 녹아든다는 점이 다릅니다. 별도로 관리하거나 새로 배워야 하는 또 다른 플랫폼이 아닙니다. Brisk는 교사가 이미 사용 중인 브라우저와 웹사이트 안에서 작동하며, 필요할 때만 즉각적으로 시간을 절약해 주는 지원 도구입니다.
브라우저에 내장되어 있지만, Brisk는 사용자의 작업을 방해하지 않습니다. Brisk가 도움을 줄 수 있는 곳인지 확인하기 위해 페이지 구조를 파악할 뿐, 대부분의 사이트에서는 사용자가 직접 클릭하기 전까지는 페이지 내용을 읽지 않습니다. 더 많은 기능을 제공하는 AI 플랫폼에서도 해당 기능을 활성화할지 여부는 사용자가 직접 결정합니다.
Brisk가 읽는 정보와 시점
상황별 Brisk의 작동 방식은 다음과 같습니다.
Brisk 설치 시: Brisk가 설치되면, Brisk가 도움을 줄 수 있는 곳인지, 그리고 Brisk 버튼을 어디에 배치할지 판단하기 위해 페이지의 내용이 아닌 구조만을 확인합니다.

Brisk를 통해 콘텐츠를 생성, 검토 또는 수정할 때: Brisk는 작업 수행에 필요한 시간 동안만 사용자가 작업 중인 콘텐츠에 접근합니다.
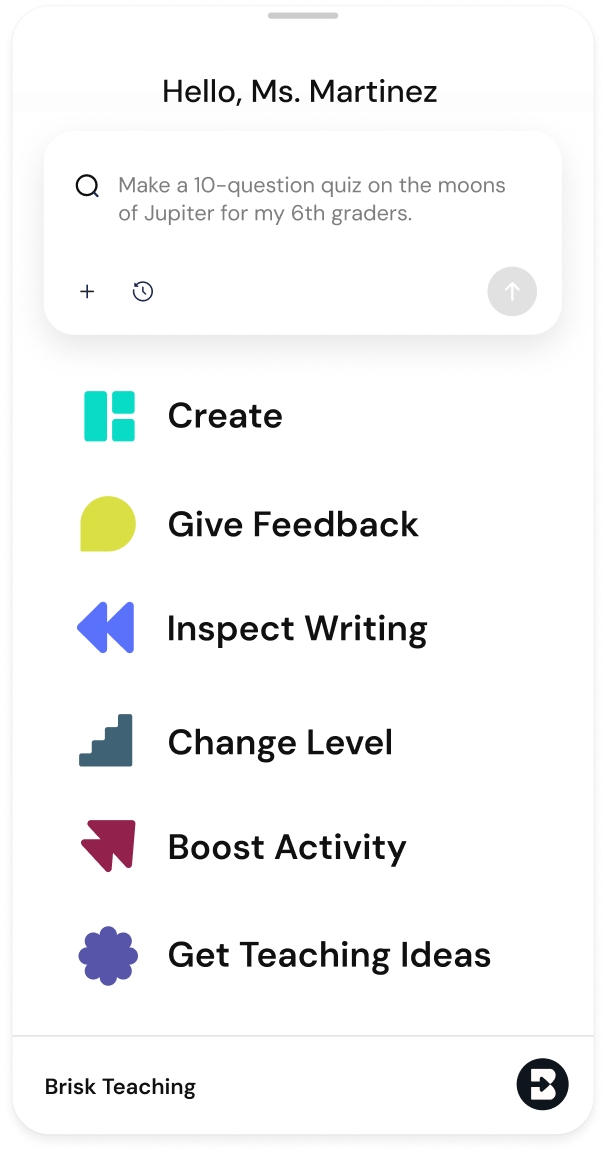
Brisk가 읽을 수 있는 것과 없는 것
Brisk가 무엇을 읽는지는 사용자의 작업 내용과 위치에 따라 달라집니다.
Brisk 사용 시 작동 방식:
- 웹페이지에서 웹페이지 → Brisk가 화면에 보이는 텍스트를 읽습니다
- 동영상에서 동영상 → Brisk가 스크립트를 사용합니다
- 업로드된 PDF 또는 이미지 → Brisk가 업로드된 콘텐츠를 읽습니다
- Google 문서, 슬라이드 또는 설문지에서 Google 문서, 슬라이드 또는 설문지 → 해당 문서에서 Brisk를 활성화한 경우에만 파일을 읽습니다
Chrome 확장 프로그램 경고 이해하기
Brisk를 설치할 때 Chrome은 “이 확장 프로그램은 모든 웹사이트에서 사용자의 모든 데이터를 읽고 변경할 수 있습니다”라는 표준 경고를 표시합니다.
다소 위협적으로 들릴 수 있다는 점을 잘 알고 있습니다. 하지만 이는 웹 콘텐츠와 상호작용하는 모든 확장 프로그램에 대해 Chrome이 표시하는 동일한 경고 문구입니다. Brisk의 경우, 이는 단순히 다음을 의미합니다.
- Brisk는 교사가 콘텐츠를 사용하거나 AI 향상 기능이 켜진 지원되는 AI 플랫폼에서 콘텐츠를 읽습니다
- Brisk는 페이지의 구조를 확인하여 콘텐츠를 읽지 않고도 도움을 줄 수 있는 부분을 파악합니다
- Brisk는 절대로 사용자가 명시적으로 요청하지 않는 한 변경 사항을 만들지 않습니다
데이터 보안: Brisk의 안전한 보호 방법
Brisk는 처음부터 학교 개인정보 보호 기준을 염두에 두고 설계되었습니다. Brisk가 교사와 학생을 보호하는 방법은 다음과 같습니다:
- 모든 데이터는 암호화됩니다(전송 중이든 저장 중이든 상관없이)
- 정기적인 보안 감사 를 통해 강력한 보호 체계를 유지합니다
- 자동 로그아웃 (30일 동안 활동이 없을 경우)
또한 Brisk는 학교에서 사용하기 안전한 로그인 방식을 지원합니다:
- Google OAuth 2.0(안전한 로그인을 위한 신뢰할 수 있는 표준)
- 매직 링크 로그인(보안 이메일 링크를 통한 비밀번호 없는 간편 접속)
로그인 후, Brisk는 브라우저 쿠키를 사용하여 세션을 식별합니다. 이는 표준적이고 안전한 방식이며, 언제든지 삭제할 수 있습니다.
Brisk가 수집하는 정보와 수집하지 않는 정보
Brisk는 업무 지원에 필요한 정보만을 수집합니다:
- 기본 계정 정보 (이름 및 이메일 주소 등)
- 사용 패턴 (서비스 개선을 위해 어떤 Brisk 도구를 사용하는지 확인)
저희는 절대로 개인정보를 판매하거나 공유하지 않습니다.
학생 데이터는 어떻게 관리되나요?
Brisk는 교사가 항상 모든 권한을 완전히 통제할 수 있도록 설계되었습니다.
- 학생은 교사가 과제를 부여할 때만 Brisk를 사용하며, 독립적으로 서비스를 이용하지 않습니다.
- Brisk는 절대로 IEP 데이터, 건강 기록, 가족 정보와 같은 민감한 학생 정보를 수집하지 않습니다.
최고 수준의 개인정보 보호 기준을 준수합니다
Brisk는 다음과 같은 주요 K-12 개인정보 보호 프레임워크를 준수합니다:
- FERPA (미국 교육권 및 개인정보 보호법)
- COPPA (아동 온라인 개인정보 보호법)
- GDPR (유럽 일반 개인정보 보호법)
- 국가 데이터 개인정보 보호 협약(NDPA)
모든 교육청, 학교, 교사, 학생을 위해 올바른 방식으로 서비스를 제공하고자 합니다. 자세한 내용은 개인정보 보호 센터에서 확인하실 수 있습니다.
핵심 요약
Brisk는 사용자의 업무를 방해하지 않도록 설계되었습니다. 사용자가 직접 실행하기 전까지는 어떠한 작업도 수행되지 않습니다. 사용자가 기능을 실행하면 데이터는 암호화되며, 절대 판매되지 않고 학교가 준수해야 하는 개인정보 보호 기준에 따라 안전하게 보호됩니다.
Brisk 도입을 검토 중인 학교나 교육청 관계자분들은 개인정보 보호 센터를 확인하시거나 hello@briskteaching.com으로 직접 문의해 주시기 바랍니다.
언제든 궁금한 점에 답변해 드릴 준비가 되어 있으며, 여러분의 신뢰를 얻기 위해 최선을 다하겠습니다.